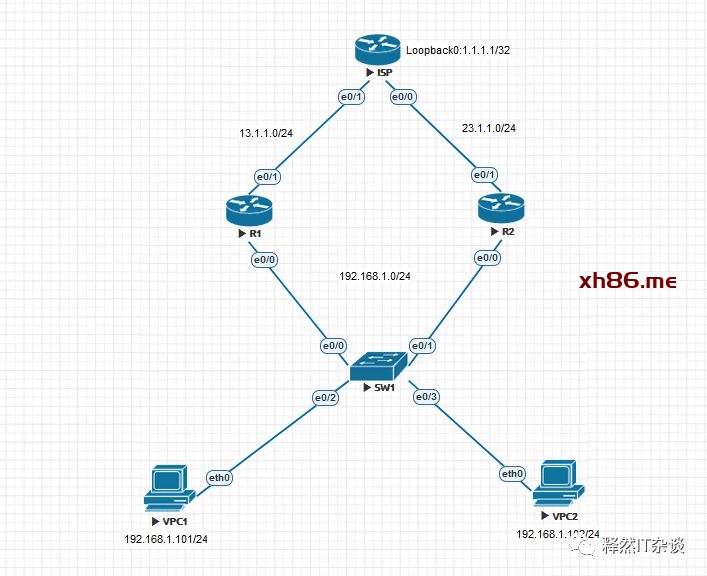
配置需求:
1、 按拓扑配置基础互联地址,在ISP设备上配置loopback0接口,地址为1.1.1.1/32.
2、 在AR1和AR2上配置NAT转换,访问外部网络。
3、 在AR1和AR2互联接口上配置VRRP,需要配置两个VRRP组,实现PC1和PC2访问外部网络流量负载。
VRRP组1配置需求:
(1)VIP=192.168.1.254
(2)明文认证,密码为CCIE
(3)开启抢占,并配置抢占延时为10S
(4)配置AR1为组1的Master
(5)在AR1上配置track SLA,目的地址为1.1.1.1。如果SLA失效,要求主备切换,AR2升级为Master,SLA正常后可以回切到AR1。
VRRP组2配置需求:
(1)VIP=192.168.1.253
(2)MD5认证,密码为CCNP
(3)开启抢占,并配置抢占延时为5S
(4)配置AR2为组2的Master
(5)在AR2上配置track SLA,目的地址为1.1.1.1。如果SLA失效,要求主备切换,AR1升级为Master,SLA正常后可以回切到AR2。
4、PC1和PC2分别配置网关为254和253实现流量负载
1、 按拓扑配置基础互联地址,在ISP设备上配置loopback0接口,地址为1.1.1.1/32.
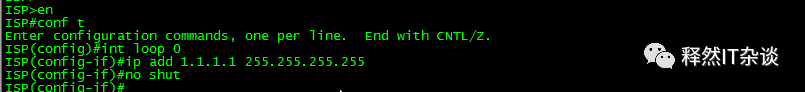
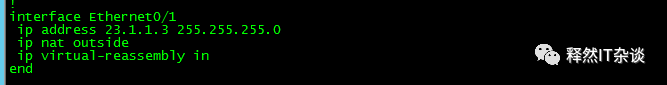
2、 在AR1和AR2上配置EASY IP的NAT转换,访问外部网络。
R1:



R2:

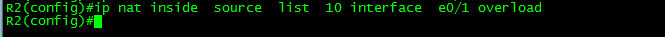
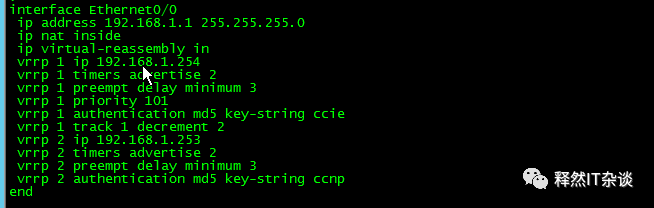
VRRP组1配置需求:
(1)VIP=192.168.1.254
(2)明文认证,密码为CCIE
(3)开启抢占,并配置抢占延时为10S
(4)配置AR1为组1的Master
(5)在AR1上配置track SLA,目的地址为1.1.1.1。如果SLA失效,要求主备切换,AR2升级为Master,SLA正常后可以回切到AR1。
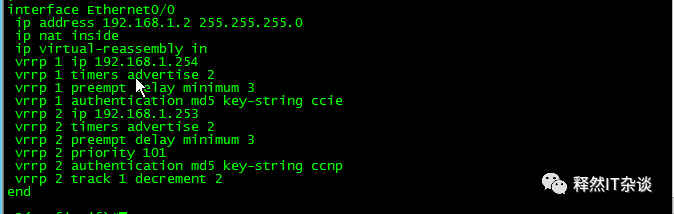
VRRP组2配置需求:
(1)VIP=192.168.1.253
(2)MD5认证,密码为CCNP
(3)开启抢占,并配置抢占延时为5S
(4)配置AR2为组2的Master
(5)在AR2上配置track SLA,目的地址为1.1.1.1。如果SLA失效,要求主备切换,AR1升级为Master,SLA正常后可以回切到AR2。
4、PC1和PC2分别配置网关为254和253实现流量负载
R1:
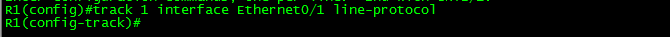
R2:

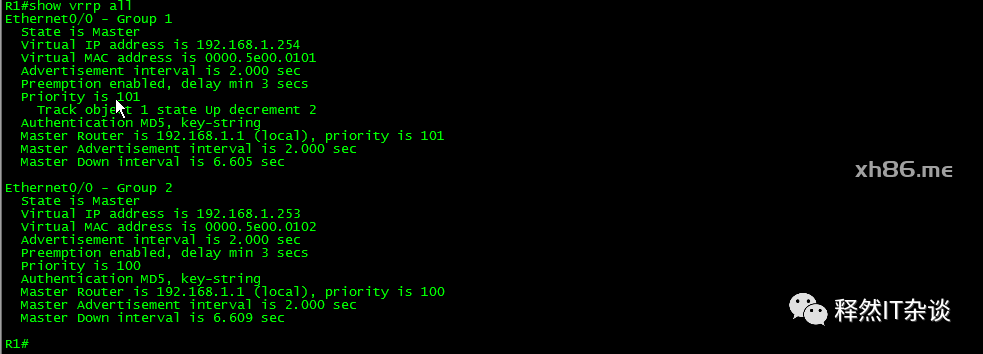
看vrrp状态:
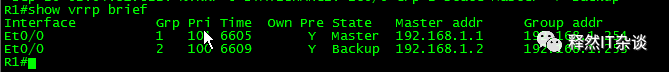
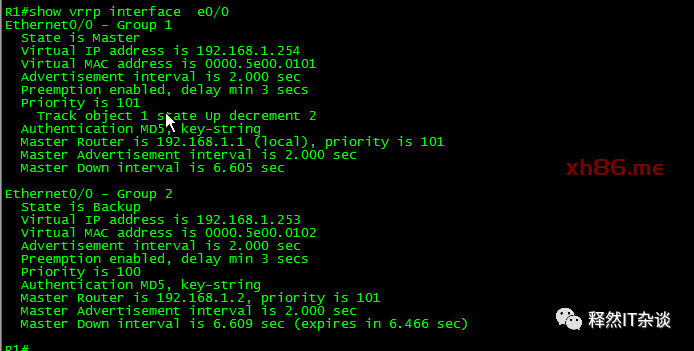
查看track情况:
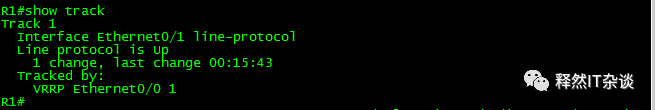
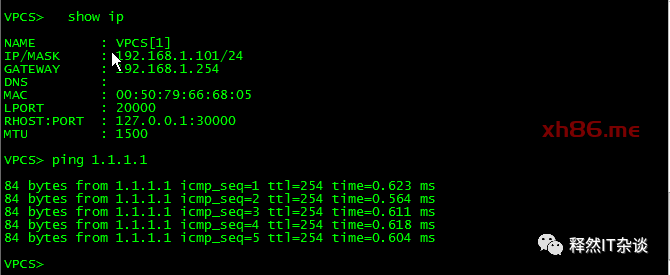
4、PC1和PC2分别配置网关为254和253实现流量负载
PC1:
pc2:
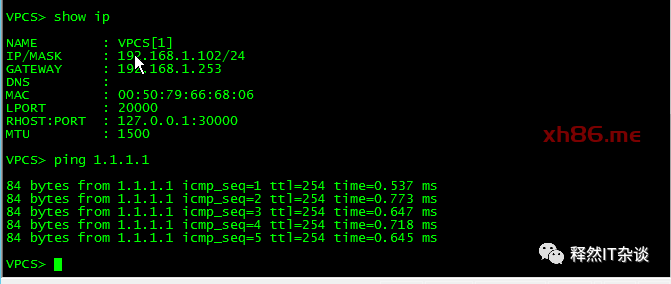
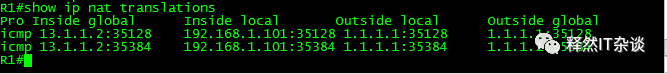
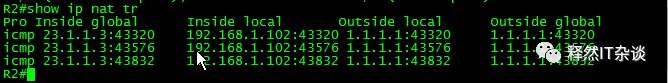
5.查看nat转换情况
技术成就梦想
关注我们一起成长
▼ 更多精彩推荐,请关注我们 ▼ 生活不止眼前的苟且,
还有课本里的诗和到不了的远方!

本篇文章来源于微信公众号: 释然IT杂谈